
Regulace je soubor pravidel a kontrol, které stanoví stát, aby usměrňoval různé oblasti společnosti nebo ekonomiky. Pomáhá zajistit, že soukromé zájmy nebudou škodit veřejnému dobru. Může jít například o zákony, normy nebo daně.
Rozšíření regulace kybernetické bezpečnosti v Česku
Martin Dudek a Vladimír Karpecki vysvětlují dopady nového zákona na ERP systémy v cloudu
Živé téma o
společenských pravidlech a technologii

Obsah této stránky je strojově generovaný pomocí pokročilých systémů umělé inteligence (AI). Neprošel redakčním zpracováním a může obsahovat chyby nebo nepřesnosti.
2 minuty čtení
Co se děje?
Nejaktuálněji: Nový zákon klade dodatečné požadavky na provoz ERP systémů jak v cloudu, tak on-premise; firmy (včetně dodavatelů ERP jako SAP a Minerva) řeší víceúrovňovou ochranu a sdílenou odpovědnost při nasazení ERP, aby splnily požadavky na bezpečnost a compliance[9].
Dřívější vývoj: V Česku platí rozšířená legislativa (nZoKB, NIS2), která rozšiřuje povinnosti na tisíce subjektů včetně jejich dodavatelů; organizace budou muset provádět systematickou analýzu rizik a zavést technická, procesní i lidská opatření[2][1][3][6].
Dopady a nerovnosti: Dopady regulačního tlaku jsou nejsilněji cítit u menších a zranitelných subjektů — malé nemocnice a další organizace vykazují nižší úroveň kyberobrany a budou muset posílit ochranu; hrozba sankcí zvyšuje motivaci k rychlé implementaci opatření[5][1][4].
Trh a hodnota: Regulace zvyšuje poptávku po bezpečnostních službách a řešeních; bezpečnost se stává klíčovým kritériem při oceňování firem, což podle odborníků a firem jako Eset povede k výraznému růstu tržeb v segmentech vyžadujících compliance; zároveň rychlý rozvoj AI mění hodnotu tradičního softwaru a posiluje význam bezpečnosti při transakcích[8][6][9].
Zdroje:
Pro splnění požadavků nového kyberzákona firmám stačí použít selský rozum
Slabý článek zdravotnictví: malé nemocnice v Česku selhávají v kyberobraně. Pomůže nový zákon?
Pro splnění požadavků nového kyberzákona firmám stačí použít selský rozum
Nejděsivější je vidět bezmocnost nepřipravených firem během kybernetického útoku
AI mění pravidla transakcí: Proč software za miliony ztrácí hodnotu
Nejnovější
Martin Dudek a Vladimír Karpecki vysvětlují dopady nového zákona na ERP systémy v cloudu
23. 9. 2026: Nový zákon o kybernetické bezpečnosti klade na firmy nové požadavky, které SAP a Minerva pomáhají plnit prostřednictvím víceúrovňové ochrany a sdílené odpovědnosti při provozu ERP systémů v cloudu i on-premise.
Řeklo se...
Přehled citací
1
Střední dopad
11. září 2024
Doporučuji udržovat systém co nejméně modifikovaný, ale v aktuální verzi a správně a efektivně využívat funkce standardu.
2
Vysoký dopad
12. dubna 2023
Nutnost posilování kybernetické bezpečnosti dokládají hrozivé statistiky. Už v roce 2021 vzrostl v Česku počet kybernetických útoků o 20 procent.
3
Střední dopad
12. dubna 2023
Mezi zákazníky roste míra uvědomění si kybernetických hrozeb, u některých klientů bohužel po reálné zkušenosti.
Dopady
Kdo si polepší, kdo tratí?
Státní a polostátní organizace (nemocnice, školy)
Budou silně tlačeny k rychlému zlepšení zabezpečení; trpí nedostatečnými rozpočty, zastaralou infrastrukturou a nedostatkem expertů, což je vystavuje vysokému riziku sankcí a provozních dopadů.
Nemocnice (zdravotnická zařízení)
Jako častý cíl ransomwaru mají nízké skóre kyberbezpečnosti, omezené rozpočty a podléhají přísným novým povinnostem (hlášení, audit), s rizikem vysokých pokut a ohrožení provozu.
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB)
NÚKIB získá rozšířené pravomoci v registraci, kontrole a vymáhání nového zákona o kybernetické bezpečnosti (NIS2) a bude klíčovým aktérem při dohledu nad tisíci regulovaných subjektů.
Střední a malé průmyslové firmy (výrobci)
Nová regulace (NIS2) a zákon je přenáší pod povinnosti řízení rizik i na dodavatele; problémem jsou OT systémy s obtížnou aktualizací a vysoké náklady na splnění požadavků.
Malé a střední podniky (SME)
Zvýšené náklady, nedostatek odborníků a administrativní zátěž způsobí, že mnohé SME budou mít problém včas splnit povinnosti NIS2; část z nich bude muset outsourcovat služby.
Firmy poskytující kyberbezpečnostní služby a SOC/MSSP (poradci, outsourcované SOC)
Rostoucí počet regulovaných subjektů a nedostatek interních expertů výrazně zvyšuje poptávku po bezpečnostních službách, SOC a konzultačních řešeních.
Poslanci a vláda (legislativní orgány)
Jsou odpovědní za transpozici NIS2; proces je politicky citlivý, vede k revizím návrhu zákona a možnostem omezení či rozšíření pravomocí (např. NÚKIB).
Dodavatelé ERP a cloudových služeb (SAP, Gordic, Minerva, Eset, další)
Musí zákazníkům pomáhat s naplněním zákonných požadavků (sdílená odpovědnost, hlášení incindentů) a získávají obchodní příležitosti v souvislosti s migrací do cloudu a bezpečnostními požadavky.
Kontext
Dříve jsme psali...
JUDr. Jakub Dohnal upozorňuje na nové AI regulace a jejich dopad na hodnotu firem
Hodnota firemního softwaru klesá kvůli rychlému AI vývoji, kde investice ztrácejí význam a bezpečnost se stává klíčovým kritériem transakcí. pochopit AI hrozby
Jakub Ludvík a Zdeněk Grmela z T-Mobile varují před kyberhrozbami v éře umělé inteligence
Umělá inteligence umožňuje kyberútokům větší sofistikovanost, přičemž největší slabinou v obraně firem zůstává lidský faktor. Odhalit lidské slabiny
Eset pod vedením Jana Urbíka míří k miliardovým tržbám díky evropské směrnice NIS2
Eset očekává překročení miliardových tržeb příští rok díky růstu ve všech segmentech a vlivu směrnice NIS2 na zákazníky z veřejného sektoru. Proč roste Eset?
Malé české nemocnice selhávají v kyberobraně, nový zákon přinese změny
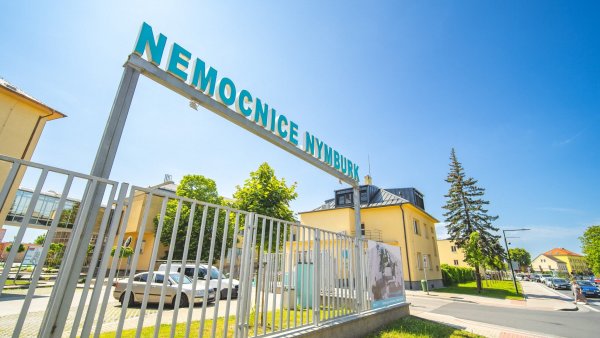
Malé české nemocnice vykazují zhoršenou úroveň kyberzabezpečení a hrozí jim vážné riziko kyberútoků, přičemž nový kybernetický zákon má posílit jejich ochranu. Proč hrozí kyberkolaps?
Michal Trtil ze společnosti ANECT popisuje zákulisí boje s kybernetickými hrozbami a roli Security Operation Center.
Firmy často podceňují přípravu na kybernetické útoky a spoléhají pouze na technologie, místo aby budovaly komplexní bezpečnostní strategii. Nejčastější chyby firem
Fakta
📊
14/měsíc
Průměr ransomwarů v Česku
(16. 6. 2025)
📅
listopad 2025
Vstup zákona v platnost
(13. 10. 2025)
💰
10 mil. €
Maximální pokuta pro nemocnice
(13. 10. 2025)
📊
60%
Podíl SMB na tržbách Esetu
(1. 12. 2025)
💰
626 mil. Kč
Roční obrat Esetu
(1. 12. 2025)
📊
130+/rok
Audity SAP ročně
(23. 9. 2026)
Události
Co a kdy?
listopad 2025
Nový zákon o kybernetické bezpečnosti (implementující evropskou směrnici NIS2) vstoupí v platnost v Česku a ukládá povinnosti nemocnicím hlásit incidenty, spolupracovat s dodavateli a nese sankce pro top management
rok 2024
Mastercard zaznamenal pokles průměrného skóre kyberbezpečnosti nemocnic na 7,7 z 10 a zvýšení počtu menších nemocnic v nejhorší kategorii F
2025
Zákon o kybernetické bezpečnosti rozšiřuje počet regulovaných subjektů z několika stovek na několik tisíc a zahrnuje i menší firmy v dodavatelských řetězcích
2025-06-16
Oznámeno, že nový zákon o kybernetické bezpečnosti v Česku začne platit během několika měsíců a že NÚKIB bude vymáhat sankce včetně pokut a odebrání funkce jednatele
2025-06-26
Publikována doporučení a popis nástrojů (SOC, CSA, GDPO) a požadavky NIS2: povinnost systematické analýzy rizik, zavádění bezpečnostních opatření a vzdělávání zaměstnanců; uvedeny možnosti outsourcingu SOC a softwarová podpora (Gordic, ANECT)
2025-12-01
Jan Urbík převzal vedení české pobočky Esetu po Juraji Ferencovi; Eset hlásí obrat 626 milionů Kč za předchozí rok a očekává růst přes miliardu
2026-03-16
T-Mobile zdůraznil rostoucí hrozbu AI při útocích (včetně sofistikovaného phishingu) a potřebu vzdělávání zaměstnanců jako "human firewall"; uvedeno, že NIS2 přináší dodatečnou administrativní zátěž
2026-06-18
Investoři začínají zahrnovat soulady s NIS2 a AI Act do transakčních prověrek; bezpečnost dat se stává kritériem hodnoty firem při prodeji a investicích
2026-09-23
SAP popsal implementaci požadavků NIS2/nZoKB pro ERP systémy (platformová a aplikační úroveň), zdůraznil model sdílené odpovědnosti a růst hlášení incidentů díky lepší detekci; zmíněno evropské nařízení EK 2024/2690 navyšující komplexnost požadavků
Související
Příbuzná témata
Co to znamená
Co se děje
Transpozice NIS2 do českého zákona rozšiřuje regulaci na tisíce firem
Srovnání před a po
📋
Rozsah regulace
PŘED
Regulace se týkala stovek strategických subjektů (banky, energetika, telekomy)
PO
Regulace dopadá na několik tisíc až deset tisíc organizací včetně nemocnic, výrobních firem, dopravců, středních podniků (kritéria: >50 zaměstnanců nebo obrat >10M EUR)
👤
Odpovědnost vedení
PŘED
Kyberbezpečnost byla převážně záležitostí IT oddělení
PO
Statutární orgány mají přímou odpovědnost; top management musí schvalovat a prokazovat bezpečnostní řízení (hrozba pozastavení funkce)
💰
Požadavky a sankce
PŘED
Méně přísné povinnosti a menší sankce pro omezený okruh subjektů
PO
Povinnost zavádět řízení rizik, hlásit incidenty, zabezpečit dodavatelský řetězec; sankce až desítky milionů eur nebo % z obratu
📅
Detekce, provoz a služby
PŘED
Dohled a SOC byly běžné spíš ve velkých firmách; menší spoléhaly na základní ochranu
PO
Povinnost implementovat procesy řízení kyberbezpečnosti, reporting NÚKIB; růst poptávky po SOC/SaaS/outsourcingu a automatizaci detekce (AI)
Klíčové postavy
🏛️
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB)
Hlavní dozorce a implementační orgán, registrace subjektů, provádění kontrol a vydávání nápravných opatření
👤
Vrcholové vedení firem (statutární orgány)
Nosič nové osobní odpovědnosti za plnění požadavků zákona (schvalování, reportování)
🏛️
Poslanci / vláda (Legislativní rada a zákonodárci)
Schvalování české transpozice NIS2 do zákona o kybernetické bezpečnosti, rozhodování o rozsahu pravomocí (např. NÚKIB)
Ještě není...
International Comparison
Řeklo se...
Přehled citací

Martin Dudek
"Velikost a potřeby společnosti byly dříve pro rozhodování zásadní, cloud ale výrazně omezuje tento aspekt díky automatické konfiguraci nebo nastavení na základě ověřených postupů od lídrů na trhu. V současné době bývá standardem, že stejný systém využívá velká korporace i firma s patnácti uživateli. Například řešení SAP Cloud využívá velká plynárenská společnost s tisíci uživateli i marketingová agentura o deseti zaměstnancích."

Petr Kelar
ředitel společnosti ABIA CZ services"Doporučuji udržovat systém co nejméně modifikovaný, ale v aktuální verzi a správně a efektivně využívat funkce standardu. Přední ERP systémy od renomovaných výrobců jdou neustále dopředu a většina uživatelů není ani schopna sledovat přibývající nové funkce a funkcionality a zbytečně pálí prostředky na něco, co výrobce už vyřešil lépe a standardizovaně."

Jiří Panec
"Nutnost posilování kybernetické bezpečnosti dokládají hrozivé statistiky. Už v roce 2021 vzrostl v Česku počet kybernetických útoků o 20 procent. Loni v říjnu byl podle Národního úřadu pro kybernetickou a informační bezpečnost počet DDoS (odepření služby kvůli zahlcení serveru požadavky z mnoha zdrojů, pozn. red.) útoků na české subjekty stejný jako za prvních devět měsíců roku předešlého."

Vladimír Bartoš
ředitel pro strategii společnosti Minerva Česká republika"Mezi zákazníky roste míra uvědomění si kybernetických hrozeb, u některých klientů bohužel po reálné zkušenosti. Současně roste pozitivní motivace ze strany státu jako podmínka některých dotačních titulů i negativní motivace jako legislativní tlak a hrozba sankcí. Pro některé naše zákazníky je kybernetická bezpečnost velké téma a aktivně využívají naše služby v této oblasti. Typicky jsou to nadnárodní firmy s jedinečným know‑how, v citlivých odvětvích nebo prostě v této oblasti vyspělí zákazníci. Dá se předpokládat, že menší zákazníci se budou snažit v rostoucí míře využít SaaS (software jako služba, pozn. red.) cloudové služby a přenést část odpovědnosti na jejich poskytovatele. Rovněž se dá předpokládat, že uvedená problematika bude mít značný vliv na zkrácení životního cyklu IT technologií."
Jak šel čas
Historický kontext
🛡️
listopad 2026
Vstup v účinnost nového českého zákona o kybernetické bezpečnosti (implementace NIS2) a jeho dopad na provoz ERP systémů
V článcích CURRENT je opakovaně uvedeno, že nový zákon (implementace směrnice NIS2) začne platit v listopadu (uvedeno přímo v textech) a klade nové povinnosti na organizace včetně požadavků na ERP: sdílená odpovědnost mezi cloudovým poskytovatelem a zákazníkem, povinnost hlásit incidenty NÚKIB, vícevrstvá ochrana a auditní požadavky.
Firmy musí upravit provoz ERP (platformová a aplikační úroveň), smluvně a technicky definovat model sdílené odpovědnosti, nasadit monitoring a schopnost generovat hlášení pro NÚKIB; cloudoví poskytovatelé převzali větší odpovědnost u cloudových instalací.
Zavádí povinnosti širšímu okruhu subjektů než dosavadní zákon (NIS2 rozšiřuje počet regulovaných organizací)
📋
listopad 2025
Povinnost registrace regulovaných subjektů u NÚKIB a následná roční lhůta k implementaci požadavků
CURRENT texty uvádějí, že firmy se musí formálně nahlásit NÚKIB po nabytí účinnosti zákona a poté mají rok na zahájení implementace povinných opatření (zmíněno v debatách i článcích).
Spustilo se hromadné samoidentifikační a registrační období; firmy měly povinnost provést gap analýzu, začít řídit rizika a zavést plán nápravy; mnohé menší subjekty čelily tlaku na outsourcing SOC a poradenské služby.
Rozšíření povinností z počtu stovek na tisíce subjektů díky NIS2 (uváděno v CURRENT i CONTEXT)
⚠️
rok 2024
Nárůst kyberútoků během covidu a po vypuknutí války na Ukrajině (zpřístupnění kontextu pro legislativu)
CONTEXT články explicitně zmiňují, že počet útoků výrazně vzrostl během covidových let 2020–2021 a po začátku války na Ukrajině v roce 2022; CURRENT texty odkazují na tuto zkušenost jako důvod zpřísnění regulace.
Vyvolalo to tlak na evropské regulace (NIS2, CER, CRA), vedlo k rozšíření povinností a zvýšení poptávky po bezpečnostních službách a SOC
Uvedeno v CONTEXT jako historický spouštěč regulačního procesu (nejvýraznější nárůst od 2020–2022)
📜
rok 2014
Přijetí původního českého zákona o kybernetické bezpečnosti (181/2014 Sb.)
CONTEXT obsahuje přímý historický odkaz na vznik a přijetí zákona o kybernetické bezpečnosti v roce 2014 jako počáteční právní rámec v ČR
Vytvořil první právní rámec, na jehož základě se později stavěly novější regulace a zásahy (NIS2 transpozice do nového zákona)
První formální krok v regulaci, později výrazně rozšířený NIS2
🗓️
14. října 2024
Termín transpozice směrnice NIS2 do národních právních řádů (uveden jako požadovaný termín v CONTEXT)
CONTEXT jasně uvádí, že členské státy měly transponovat NIS2 do 17./18. října 2024 (texty uvádějí říjen 2024 jako termín transpozice)
Vyvolalo legislativní procesy a tlak na členské státy včetně ČR k přijetí nových zákonů či novel zákona o kybernetické bezpečnosti
Datum transpozice NIS2 slouží jako srovnávací milestone pro harmonogram implementace v ČR
⚖️
leden 2015
Nabytí účinnosti původního zákona o kybernetické bezpečnosti
CONTEXT uvádí, že po přijetí zákona v roce 2014 následovaly prováděcí předpisy a zákon nabyl účinnosti v lednu 2015
Zavedení prvních prováděcích předpisů a struktury dohledu (NBÚ, GovCERT), což položilo základy pro pozdější rozšíření regulace
První účinnost zákona předchází pozdějším změnám a rozšířením povinností v rámci NIS2
🛠️
květen–říjen 2012–2014
Legislativní příprava zákona o kybernetické bezpečnosti v ČR (věcný záměr 2012, projednávání 2013–2014)
CONTEXT explicitně popisuje časovou osu přípravy českého kybernetického zákona od roku 2011/2012 do jeho vyhlášení v roce 2014
Postupná institucionalizace oblasti (NBÚ, NCKB) a vytvoření právního rámce, který později umožnil další rozvoj regulace
Základní legislativní etapy před prvním zákonem v roce 2014
🔗
2024–2026
Postupná implementace evropských regulačních aktů (NIS2, DORA, CRA) vedoucí k rozšíření požadavků na dodavatele cloud computingu a výrobce produktů
CURRENT a CONTEXT obsahují přímé zmínky o současném procesu zavádění NIS2, DORA a CRA (CRA/EK nařízení 2024/2690 atd.), které zvyšují komplexnost požadavků pro poskytovatele cloudových služeb, výrobce produktů a ERP dodavatele
Zvyšuje se potřeba smluvního vymezení sdílené odpovědnosti, audity, certifikace a technické zajištění reportingu incidentů; roste poptávka po bezpečnostních službách a compliance nástrojích
Nejkomplexnější vlna regulace od přijetí původního zákona (porovnání s rokem 2014)
Co to je?
Vysvětlení pojmů
Co to je
Jak to funguje
Stát vytváří pravidla, která určují, co je povolené a co ne, například jak mají firmy dodržovat bezpečnost nebo jak mají být kontrolovány potraviny. Tyto zásahy mohou mít podobu zákonů, daní na škodlivé výrobky (jako je alkohol), nebo podpory školství a zdravotnictví. Regulace se často mění podle situace, ale někdy zůstávají i když už nejsou potřeba, proto se občas omezují (deregulují).
Proč je to důležité
Regulace pomáhá chránit zdraví, bezpečnost i životní prostředí a zabraňuje nespravedlivému chování na trhu. Bez ní by například mohly firmy podporovat krátkodobý zisk na úkor lidí nebo přírody. Ale příliš mnoho regulací může některé podniky zbytečně brzdit, proto je třeba najít správnou rovnováhu.
Co to je
Počítačová bezpečnost (kyberbezpečnost) je obor, který chrání počítače, sítě a data před neoprávněným přístupem, krádeží nebo poškozením. Cílem je zajistit dostupnost služeb, správnost (integritu) údajů a soukromí informací.
Jak to funguje
Ochrana probíhá ve třech krocích: prevence (blokování hrozeb), detekce (nalezení útoků nebo slabin) a náprava (oprava a obnovení). Konkrétně to zahrnuje omezení fyzického přístupu, silná hesla a vícefaktorové ověření, šifrování dat, aktualizace softwaru, zálohy, logování a testy (penetrační testy). Dále se řeší typické útoky jako phishing, DDoS, zadní vrátka, odposlech nebo zneužití chyb typu zero‑day.
Proč je to důležité
Bezpečnost brání finančním ztrátám, úniku citlivých dat a výpadkům služeb, které mohou poškodit firmy i občany. Správná opatření snižují riziko útoku a snižují náklady na řešení incidentů; to platí od domácího počítače až po banky či státní systémy.
Česko
stát ve střední Evropě

Kontinent: Evropa
Hlavní město: Praha
Rozloha: 78.87 tis. km²
Populace: 10.91 mil. (leden 2025)
Měna: koruna česká (8. února 1993 - dosud)
HDP: 250.68 mld. CZK (leden 2019)
Data pocházejí z datové položky WikiData
Otestujte se
Kvíz: Dopady transpozice NIS2 a nový zákon o kybernetické bezpečnosti
Jakub Dohnal
Narozen 1984. JUDr., Ph.D., advokát, specializuje se na občanské právo, zejména na problematiku promlčení.
Povolání: advokát
Narození: 1984
Data pocházejí z datové položky WikiData
Strojově generováno
Veškerý obsah této stránky je strojově generovaný pomocí pokročilých systémů umělé inteligence (AI). Neprošel redakčním zpracováním a může obsahovat chyby nebo nepřesnosti. Je určen pro získání rychlého přehledu a orientace. Ověřené informace naleznete v původních článcích Hospodářských novin, které jsou uvedené v odkazech u jednotlivých témat.
Poslední aktualizace: 11. 10. 2026 19:07:07