
Kybernetický útok je úmyslné zasažení do počítačových systémů nebo sítí s cílem poškodit, ukrást data nebo je zneužít. Může ho provést jednotlivec, skupina hackerů nebo cizí stát a často spoléhá na chyby lidí nebo slabá místa v softwaru.
Čínská a ruská kybernetická a hybridní hrozba vůči Evropě
Andrej Babiš přiznává hybridní válku Ruska proti Česku, ale nepřijímá adekvátní opatření
Živé téma o
politice a technologii

Obsah této stránky je strojově generovaný pomocí pokročilých systémů umělé inteligence (AI). Neprošel redakčním zpracováním a může obsahovat chyby nebo nepřesnosti.
2 minuty čtení
Co se děje?
Nejaktuálnějším stavem je, že české a evropské instituce čelí závazným varováním před cílenými kybernetickými útoky a širšími hybridními operacemi ze strany Číny i Ruska; BIS explicitně varuje před těmito hrozbami zacílenými na Česko a potvrzuje dřívější zjištění o útoku na ministerstvo zahraničí[10][1].
Současně se politická debata v Česku přesouvá i na domácí odpovědnost za protipůsobení těmto hrozbám: bývalý premiér Andrej Babiš veřejně přiznal existenci ruské „hybridní války“ proti Česku, ale podle článku jeho vláda dosud nepřijala adekvátní protiopatření a spíše ztěžovala obranné kroky. Tato výpověď doplňuje předchozí varování bezpečnostních orgánů a expertních analýz o potřebě posílení ochrany kritické infrastruktury[10][9][8].
Dlouhodobě jsou zaznamenány praktiky čínské a ruské kyberšpionáže a hybridní podpory: dřívější šetření odhalilo skupinu APT31, která pronikla do sítě českého ministerstva zahraničí[1], Microsoft identifikoval hackery napojené na ruskou FSB infikující zařízení diplomatů[4], a evropská varování uvádějí, že Čína poskytla Rusku družicová zpravodajská data a další hybridní nástroje[5].
Kromě kybernetických průniků analýzy dokumentují i širší hybridní taktiky zahrnující infiltrace, orchestraci provokací a cílenou dezinformaci; investigace naznačují zapojení ruské SVR do inscenovaných provokací a ruské ministerstvo zveřejnilo seznam „rusofobních“ západních politiků včetně českých představitelů[7][3]. Dopadem jsou rostoucí požadavky na koordinaci obrany, ochranu kritické infrastruktury a debatu o domácích protiopatřeních včetně odpovědnosti politických aktérů[8][2].
Zdroje:
Česko ohrožuje kyberšpionáž z Číny, varuje BIS. Nebezpečí představují i hackeři z Ruska
Neviditelná fronta 21. století. Hranice oscilující mezi mírem a konfliktem
Hackeři napojení na ruskou tajnou službu FSB špehovali cizí ambasády v Moskvě, tvrdí Microsoft
Moskva sestavila seznam "rusofobních" politiků, z Česka zařadila Pavla či Lipavského
Nejnovější
Andrej Babiš přiznává hybridní válku Ruska proti Česku, ale nepřijímá adekvátní opatření
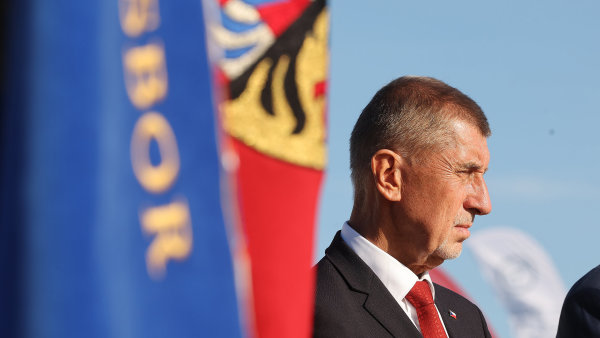
20. 9. 2026: Andrej Babiš připustil, že Česko čelí hybridní válce ze strany Ruska, avšak jeho vláda proti těmto hrozbám dosud nedostatečně jedná a spíše ztěžuje obranu.
Řeklo se...
Přehled citací
1
Vysoký dopad
27. srpna 2026
Závažná a škodlivá aktivita, které jsme v tomto případě čelili, zapadá do opakovaného vzorce chování čínského aktéra APT31, který v minulosti již útočil i na naše spojence
2
Střední dopad
27. srpna 2026
Tyto banální útoky na české subjekty se opakovaně objevují od zahájení ruské invaze na Ukrajinu v roce 2022
3
Vysoký dopad
28. května 2025
Toto jednání narušuje důvěryhodnost Čínské lidové republiky a protiřečí jejím veřejným prohlášením
Dopady
Kdo si polepší, kdo tratí?
Ministerstvo zahraničí
Bylo cílem dlouhodobé čínské kyberšpionáže a útok APT31 narušil jeho komunikační infrastrukturu; ministr zavedl nový systém a incident snížil jeho operativní důvěryhodnost.
Čínská lidová republika (čínské zpravodajské služby / MSS)
Oficiálně připsána odpovědnost za útok APT31 na české instituce, což vede k diplomatickým konsekvencím a zhoršení vztahů s EU a NATO.
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB)
Zapojen do vyšetřování a vydal varování a doporučení; koordinuje zvyšování odolnosti kritické infrastruktury a implementaci NIS2.
Bezpečnostní informační služba (BIS)
Identifikovala původce útoku s vysokou jistotou a podporuje rozhodnutí vlády; její výroční zprávy dokumentují systematická rizika Číny a Ruska.
Ministerstvo zahraničí (Jan Lipavský)
Ministr podle článků aktivně reagoval předvoláním čínského velvyslance a označil útok jako akt špionáže, což zvýšilo diplomatické tlaky a bezpečnostní kroky.
Prezident Petr Pavel
Vyslovil veřejné varování o paritě čínských a ruských kyberthreatů, čímž posílil politickou prioritu kyberbezpečnosti a mezinárodní solidaritu.
Česko (vláda a státní instituce)
Útok ukázal zranitelnost kritické infrastruktury a komunikace státních orgánů, vyvolal nutnost investic a legislativních posil (NIS2) a reputační dopady.
EU a NATO (spojenecké orgány)
Vyjádřily solidaritu a poskytly politickou podporu Česku, zvyšuje to tlak na kolektivní odpověď a sdílení zpravodajských informací.
Kontext
Dříve jsme psali...
BIS varuje před vážnými kybernetickými útoky Číny a Ruska na Česko

České instituce čelily kyberútokům čínských i ruských aktérů, přičemž útok na ministerstvo zahraničí byl veřejně připsán Číně. odhalit hackerské hrozby
Náčelník Karel Řehka a generál Mark Rutte varují před útoky v šedé zóně

Kybernetické útoky a hybridní operace dnes představují klíčový prvek moderních válek, kde se prolíná civilní a vojenská sféra bez jasné hranice mezi mírem a konfliktem. pochopit novou válku
Drsnější akce ruských agentů potvrzují pokračující válku proti Západu v roce 2025

Ruská tajná služba SVR předpověděla ukrajinskou provokaci v Polsku, která ale zřejmě byla naopak součástí ruské hybridní války na Západ. odhalit nové taktiky
Carlo Masala představuje scénář rozkladu NATO povstáním slabé Moskvy

Profesor Masala popisuje scénář, v němž oslabená Evropa a USA ustoupí ruské taktice vedoucí k rozkladu NATO bez nutnosti rozsáhlé války. Odhalte reálný scénář rozkladu NATO
Evropa varuje před čínskou podporou ruské agrese na Ukrajině i hybridní válkou doma

Čína poskytuje Rusku zpravodajské údaje z družic, vojenskou podporu i hybridní nástroje proti Evropě. přečtěte si pravdu
Související
Příbuzná témata
- Narušení vzdušného prostoru Ruskem a hybridní hrozby ve východní Evropě
- Polsko čelí skandálu s dotacemi a bezpečnostní hrozby v Evropě
- Ruské operace, špionáž a využití Jan Marsalka
- Varování před vlivem autoritářských režimů na demokracii
- Ruské a ukrajinské dezinformační sítě v Česku a jejich vliv na volby
Ještě není...
International Comparison
Co to je?
Vysvětlení pojmů
Co to je
Jak to funguje
Útočníci používají různé metody: škodlivé programy (malware), šifrovací viry (ransomware), odposlech, falešné e-maily (phishing) nebo útoky z mnoha počítačů najednou (botnety). Někdy jen zneužijí neaktualizovaný software nebo chybu zaměstnance, jindy dlouho připravují útok, než zasáhnou. Vyšetřování viníků bývá složité, útočníci se často skrývají a útoky mohou probíhat skrytě.
Proč je to důležité
Kybernetické útoky mohou zablokovat služby, ukrást citlivá data nebo způsobit finanční ztráty a narušit fungování firem či nemocnic. Pro veřejnost to znamená riziko ztráty soukromí, výpadky služeb nebo vyšší náklady na zabezpečení; pro firmy a stát jde o bezpečnostní i právní odpovědnost.
Co to je
APT 31 je kyberšpionážní jednotka spadající pod čínské Ministerstvo státní bezpečnosti. Podle dostupných informací má tato organizace základnu v provincii Hubei. Jedná se o skupinu zaměřenou na kybernetickou špionáž v rámci čínských kybernetických aktivit.
Jak to funguje
Jako kyberšpionážní jednotka se APT 31 pravděpodobně zabývá získáváním informací prostřednictvím kybernetických operací. Spadá pod čínské Ministerstvo státní bezpečnosti, což naznačuje státem řízenou činnost. Konkrétní metody a cíle této skupiny nejsou ve zdrojovém materiálu blíže specifikovány.
Proč je to důležité
Existence jednotek jako APT 31 ukazuje na rostoucí význam kybernetického prostoru v mezinárodních vztazích a špionáži. Pochopení struktury a organizace těchto jednotek pomáhá v oblasti kybernetické bezpečnosti. Znalost o těchto skupinách je důležitá pro ochranu citlivých informací a kritické infrastruktury.
Otestujte se
Kvíz: Kybernetické a hybridní hrozby vůči Česku (Čína a Rusko)
Karel Řehka
český generál

Povolání: důstojník, inženýr
Pozice: náčelník Generálního štábu Armády České republiky (1. července 2022 - dosud)
Narození: 1. února 1975
Místo narození: Tišnov
Státní občanství: Česko
Data pocházejí z datové položky WikiData
Mark Rutte
nizozemský politik

Povolání: politik, historik, učitel
Narození: 14. února 1967
Místo narození: Haag
Státní občanství: Nizozemské království
Politická strana: Lidová strana pro svobodu a demokracii
Data pocházejí z datové položky WikiData
Strojově generováno
Veškerý obsah této stránky je strojově generovaný pomocí pokročilých systémů umělé inteligence (AI). Neprošel redakčním zpracováním a může obsahovat chyby nebo nepřesnosti. Je určen pro získání rychlého přehledu a orientace. Ověřené informace naleznete v původních článcích Hospodářských novin, které jsou uvedené v odkazech u jednotlivých témat.
Poslední aktualizace: 11. 10. 2026 11:41:08